

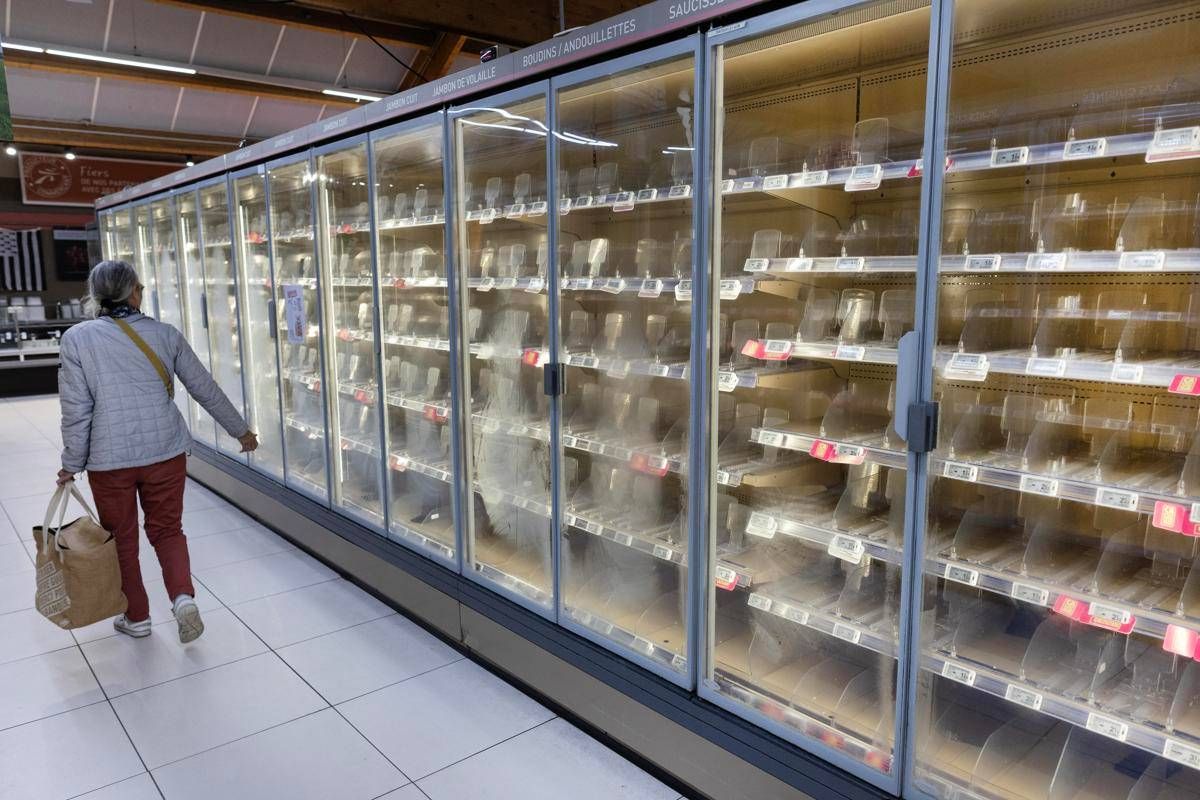
MILANO – Lunedì 13 ottobre, in centinaia di supermercati francesi, i dipendenti hanno aperto i negozi e trovato i banchi frigo a 50 gradi. Non era un guasto, né un blackout. Secondo quanto ricostruito dalla stampa francese e dall’AFP, durante la notte tra domenica e lunedì qualcuno aveva avviato da remoto il ciclo di sbrinamento su tutte le unità refrigerate, lasciandolo andare fino a far salire la temperatura ben oltre qualsiasi soglia di sicurezza alimentare. Il risultato è stato semplice e concreto: tonnellate di cibo da buttare. Le stime parlano di circa cinquecento punti vendita coinvolti. Intermarché e Netto avrebbero avuto almeno trecento negozi colpiti, Carrefour una ottantina, Monoprix una trentina, mentre Coopérative U, E.Leclerc e altre insegne hanno segnalato danni più contenuti. Le perdite complessive sono state valutate in decine di milioni di euro, e la direzione di Intermarché ha fatto sapere che questo tipo di evento non rientra nelle coperture assicurative. La procura di Parigi ha aperto un’indagine d’ufficio, affidata all’ufficio nazionale per la lotta alla cybercriminalità. 
Il punto più interessante, però, riguarda il come. Gli hacker non hanno forzato i sistemi informatici dei supermercati in senso classico: non hanno bloccato casse, magazzini o siti di e-commerce. Sono entrati nei controllori che gestiscono la refrigerazione, apparecchi prodotti dall’azienda danese Danfoss e collegati a internet per permettere la gestione a distanza. A segnalare falle in questi sistemi, già ad agosto, era stata una società di ricerca sulla sicurezza informatica. Danfoss aveva rilasciato un aggiornamento, e secondo l’azienda gran parte dei dispositivi colpiti sarebbe composta da modelli vecchi, che non ricevono più correzioni di sicurezza. Resta da chiarire se i negozi avessero installato le patch disponibili. Anche sul livello di sofisticazione dell’attacco le letture non coincidono. Per alcuni osservatori si è trattato di un’operazione tutt’altro che banale, capace di colpire in simultanea reti diverse, di insegne concorrenti. Altri hanno sottolineato che la vulnerabilità era nota e che i sistemi risultavano esposti direttamente su internet, il che renderebbe l’azione meno complessa di quanto appaia.
 Le due cose non si escludono: un attacco può essere semplice nel metodo e allo stesso tempo molto efficace nell’effetto. L’agenzia nazionale francese per la sicurezza informatica ha invitato i gestori a scollegare questi sistemi dalla rete o a filtrarne rigidamente l’accesso. Nello stesso giorno, peraltro, altri episodi hanno interessato la grande distribuzione europea: nei Paesi Bassi un attacco informatico ha disturbato Albert Heijn, Etos e Gall & Gall, comprese le etichette elettroniche degli scaffali, mentre in Belgio Delhaize ha segnalato problemi ai propri sistemi. Al momento nulla indica un legame certo tra questi casi e quanto accaduto in Francia, e andrà verificato dalle indagini. Ma il quadro, preso nel suo insieme, racconta una realtà in cui la distribuzione alimentare dipende da una rete di tecnologie sempre più estesa. Ed è forse qui che la vicenda smette di essere solo una notizia di cronaca.
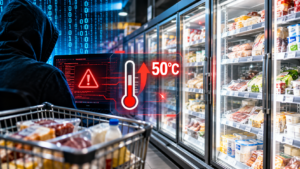
Un frigorifero da supermercato è un oggetto che nessuno considera un computer. Eppure oggi lo è: ha un software, una connessione, un’interfaccia di gestione. Quando è stato progettato, l’obiettivo era che funzionasse in modo affidabile e costasse il giusto, non che resistesse a un attacco esterno. Per anni questa scelta è sembrata ragionevole, perché il rischio sembrava lontano. Oggi, con centinaia di negozi che perdono la merce in una notte, diventa difficile continuare a pensarlo. Alla fine resta una domanda che riguarda tutti, non solo chi lavora nel settore. Quanti degli oggetti che usiamo ogni giorno, dalle celle frigorifere ai sistemi di riscaldamento, dagli impianti di irrigazione agli ascensori, sono collegati alla rete senza che nessuno abbia davvero valutato cosa succede se qualcuno li controlla al posto nostro? La sicurezza informatica è sempre stata raccontata come una questione di dati e di password. Questa storia ricorda che riguarda anche il cibo che finisce nel carrello, e che la fragilità di un sistema si misura spesso nel suo anello meno visibile.
Ivana Tuzi

Lascia un commento